Δύο κρίσιμες ευπάθειες στην PHP κινητοποίησαν ερευνητές και διαχειριστές ιστοσελίδων. Η τεχνητή νοημοσύνη βοήθησε στην αποκάλυψή τους, αλλά μπορεί να επιταχύνει και την αξιοποίησή τους από επιτιθέμενους.
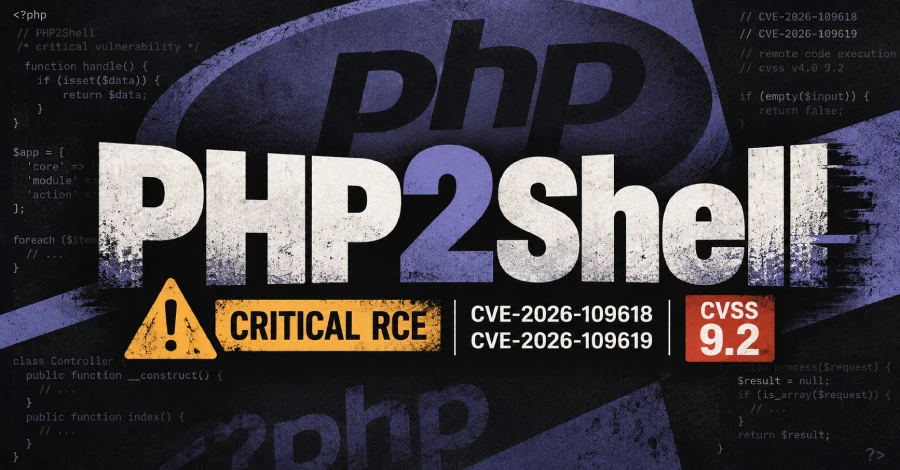
Μια σοβαρή υπόθεση κυβερνοασφάλειας αναδεικνύει τις δύο όψεις της τεχνητής νοημοσύνης: την ικανότητά της να αποκαλύπτει επικίνδυνες αδυναμίες στο λογισμικό και τη δυνατότητα να διευκολύνει όσους επιχειρούν να τις εκμεταλλευτούν. Στο επίκεντρο βρίσκεται το PHP2Shell, η ονομασία δύο κρίσιμων ευπαθειών στην PHP, μια τεχνολογία στην οποία στηρίζεται μεγάλο μέρος του παγκόσμιου Ιστού.
Οι διορθώσεις έχουν ήδη κυκλοφορήσει από τις 21 Οκτωβρίου 2026. Το επείγον ζητούμενο είναι πλέον η εγκατάστασή τους στα ευάλωτα συστήματα, πριν οι επιτιθέμενοι προλάβουν να αξιοποιήσουν τα κενά. Οι δύο ευπάθειες μπορούν να επιτρέψουν απομακρυσμένη εκτέλεση κώδικα χωρίς προηγούμενη ταυτοποίηση του δράστη και έχουν αξιολογηθεί με βαθμό σοβαρότητας 9,2 στα 10.
Η PHP λειτουργεί στους διακομιστές που εξυπηρετούν ιστοσελίδες και υποστηρίζει δημοφιλείς πλατφόρμες, όπως το WordPress, το Joomla και το Drupal. Αυτό εξηγεί γιατί ένα πρόβλημα στον πυρήνα της προκαλεί ανησυχία πολύ πέρα από την κοινότητα των προγραμματιστών: μπορεί να αφορά ηλεκτρονικά καταστήματα, ενημερωτικές ιστοσελίδες και υπηρεσίες με ευαίσθητα δεδομένα.
Σύμφωνα με την ερευνητική ομάδα της Wiz, η επιτυχής εκμετάλλευση των αδυναμιών μπορεί να οδηγήσει σε υποκλοπή πληροφοριών, αλλοίωση ιστοσελίδων και έλεγχο επηρεαζόμενων διακομιστών. Ωστόσο, η μεγάλη διάδοση της PHP δεν σημαίνει ότι όλες οι ιστοσελίδες έχουν παραβιαστεί. Η ύπαρξη ευπάθειας και η επιβεβαιωμένη επίθεση είναι διαφορετικά πράγματα.
Η ανακάλυψη και η αντίστροφη μέτρηση
Όπως περιγράφεται στο δημοσίευμα που παρουσιάζει το χρονικό της υπόθεσης, ο ερευνητής Ράιαν Όστιν της Calif εντόπισε τις αδυναμίες τον Αύγουστο, χρησιμοποιώντας εργαλεία τεχνητής νοημοσύνης στον έλεγχο του πηγαίου κώδικα. Ακολούθησε συνεργασία ερευνητών και προγραμματιστών για την προετοιμασία των διορθώσεων, ενώ ανεξάρτητα ευρήματα ενίσχυσαν την εικόνα της σοβαρότητας του προβλήματος.
Η δυσκολία δεν περιοριζόταν στην τεχνική αποκατάσταση. Έπρεπε να συντονιστούν οι εμπλεκόμενοι, ώστε οι πληροφορίες να δημοσιοποιηθούν όταν θα υπήρχαν διαθέσιμες ενημερώσεις ασφαλείας.
Η αρχική ημερομηνία συντονισμένης δημοσιοποίησης ήταν η 22α Οκτωβρίου. Μια δημόσια διαρροή, όμως, οδήγησε στην επίσπευση κατά μία ημέρα. Η Canonical, η εταιρεία πίσω από το Ubuntu, επιβεβαιώνει ότι η διαδικασία μεταφέρθηκε στις 21 Οκτωβρίου και ότι διέθεσε διορθώσεις για τα υποστηριζόμενα πακέτα της.
Από εκείνη τη στιγμή, η ευθύνη πέρασε και στους διαχειριστές. Η δημοσίευση μιας διόρθωσης δεν προστατεύει αυτόματα έναν διακομιστή που εξακολουθεί να λειτουργεί με ευάλωτο λογισμικό.
Γιατί η «σωτηρία του Ίντερνετ» δεν έχει τελειώσει
Η τεχνητή νοημοσύνη έδωσε στους ερευνητές ένα ισχυρό εργαλείο για να εξετάσουν σύνθετα προβλήματα ασφάλειας. Η ίδια ταχύτητα ανάλυσης, όμως, δημιουργεί τον φόβο ότι οι επιτιθέμενοι θα μπορούν να μετατρέπουν ταχύτερα μια δημοσιοποιημένη αδυναμία σε λειτουργική επίθεση.
Γι’ αυτό, η φράση «η ΑΙ έσωσε το Ίντερνετ» αποτυπώνει μόνο ένα μέρος της ιστορίας. Η ανακάλυψη ήταν κρίσιμη, αλλά η προστασία εξαρτάται από την ολοκλήρωση της αποκατάστασης.
Για τους ιδιοκτήτες ιστοσελίδων, το πρακτικό ερώτημα είναι συγκεκριμένο: έχει επιβεβαιώσει ο πάροχος φιλοξενίας ή ο τεχνικός υπεύθυνος ότι εγκαταστάθηκαν οι κατάλληλες διορθώσεις; Η CERT-EU καταγράφει τις ενημερωμένες εκδόσεις PHP 8.5.12, 8.4.27, 8.3.36 και 8.2.35, ενώ οι διανομές λογισμικού μπορεί να παρέχουν τις διορθώσεις μέσω των δικών τους πακέτων.
Το PHP2Shell δείχνει πόσο καθοριστική γίνεται η ταχύτητα αντίδρασης στην κυβερνοασφάλεια. Η ΑΙ μπορεί να αποκαλύψει τον κίνδυνο. Η ασφάλεια, όμως, κρίνεται όταν η διόρθωση φτάσει και στον τελευταίο εκτεθειμένο διακομιστή.